Mercado
Hackeo de Binance: qué se sabe del robo de 6.300 millones de dólares y cuándo vuelven los retiros
Binance promete cubrir todas las pérdidas y tiene unos 3.000 millones congelados, pero no ha dicho cuándo repondrá los saldos.
Por Viktor Maurin
Publicado Actualizado

En este artículo
En este artículo
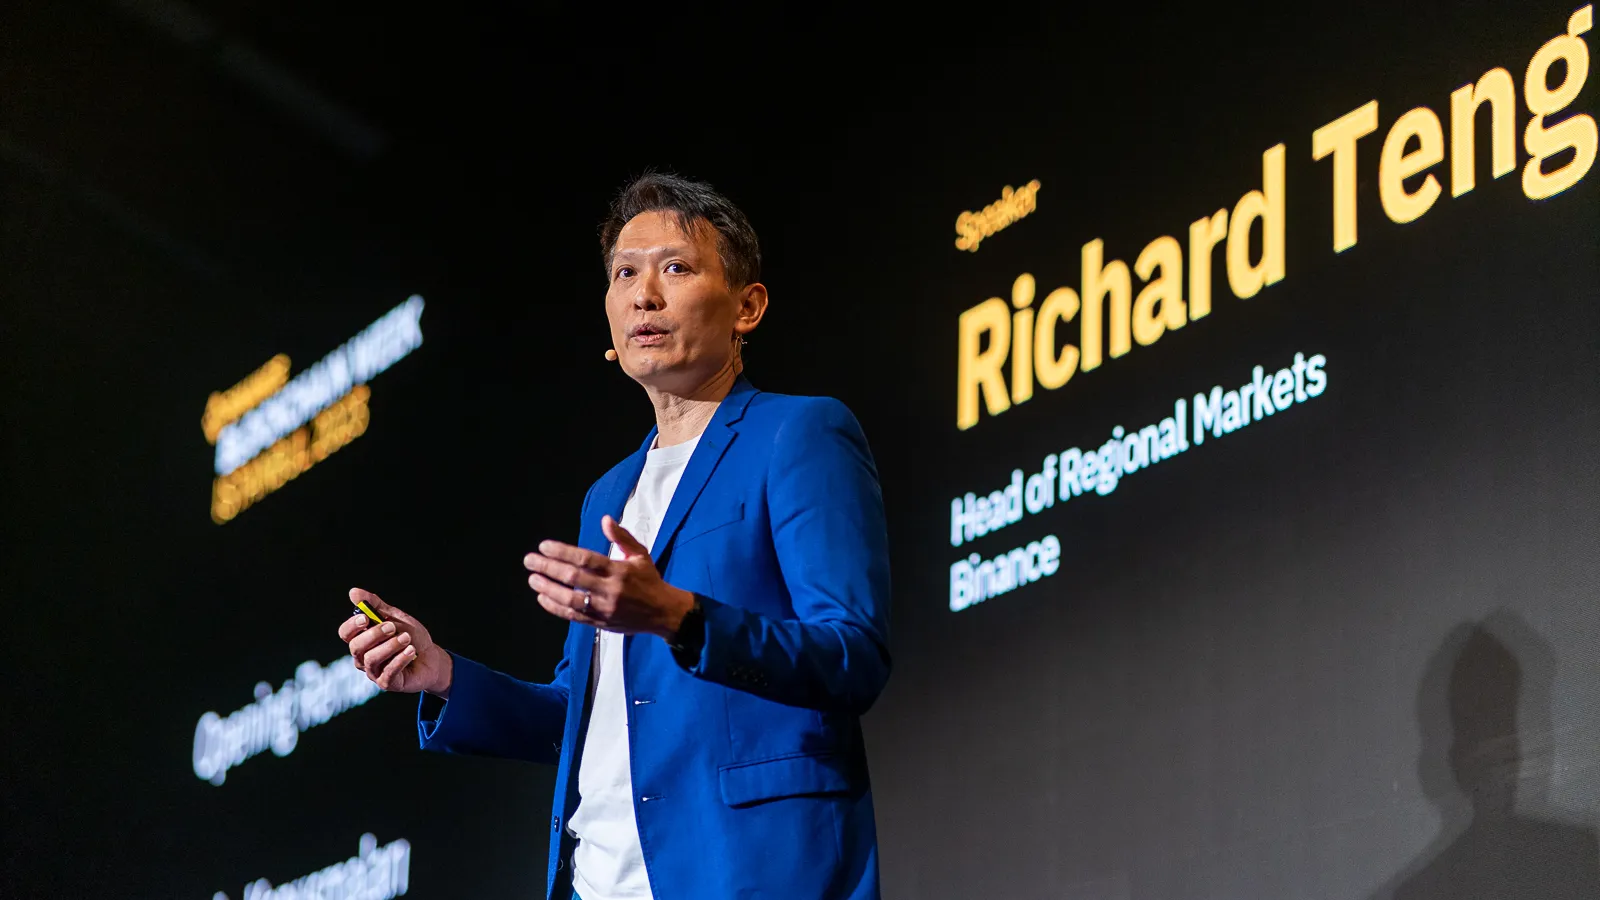
Binance estima que el ataque que sufrió el 29 de octubre de 2026 afectó a unos 6.300 millones de dólares en criptomonedas, el mayor robo a un exchange según TRM Labs. La empresa suspendió depósitos y retiros esa misma noche. El 30 de octubre, su director ejecutivo, Richard Teng, dijo que los depósitos funcionan con normalidad, y Binance asegura que cubrirá todas las pérdidas. Unos 3.000 millones están congelados con la ayuda de socios del sector, lo que no equivale a recuperados.
El récord anterior era el de Bybit, al que robaron unos 1.500 millones de dólares en febrero de 2025. TRM Labs y Chainalysis atribuyen el de Binance al mismo grupo norcoreano que el FBI vinculó con el de Bybit. Binance no lo ha confirmado.
Cuándo vuelven los retiros de Binance
No hay fecha cerrada. La última actualización de Binance habla de 45 horas, según Decrypt; un aviso anterior de la cofundadora Yi He decía que volverían en las próximas 48. Ninguno indica desde cuándo cuenta el plazo. Teng explicó que antes la empresa tiene que terminar una renovación de seguridad del servicio de retiros y de sus direcciones. La filial de Estados Unidos, Binance.US, es una sociedad aparte y dice que sus operaciones no se vieron afectadas.
Binance ha prometido cubrir las pérdidas con su fondo SAFU (la reserva que guarda para proteger a los usuarios) y con fondos de la empresa. No ha dicho cuánto pondrá cada uno ni cuándo repondrá los saldos. El análisis de crypto.news recuerda que el SAFU tenía 15.000 bitcoin (BTC) en febrero, unos 1.005 millones de dólares al precio de entonces. Con ese saldo, el fondo cubriría el 15,9 % de 6.300 millones, aunque Binance no ha publicado cuánto tiene hoy. Changpeng Zhao, fundador de Binance, calculó un hueco de 2.000 millones y señaló las acciones de SpaceX que tiene la empresa, según The Defiant. Yi He dijo después que los ingresos del exchange pueden cubrir las pérdidas sin vender esas acciones, según Crypto Briefing.
La empresa también publicará una prueba de reservas nueva cuando termine la reparación. Su prueba de agosto daba un ratio del 100,25 % en bitcoin y en ether (ETH): por cada unidad que debía a sus clientes tenía algo más de una. Esa cifra es anterior al robo.
Cómo entró el atacante
Binance apuntó primero a la computadora portátil comprometida de un ingeniero de DevOps (el equipo que mantiene los sistemas). Desde ese equipo, el atacante habría llegado a un contenedor de servicio interno y enviado órdenes de retiro no autorizadas. La empresa dijo que no había encontrado pruebas de que se filtrara ninguna clave privada. El 30 de octubre corrigió: su investigación encontró «puntos de entrada adicionales». Teng escribió que el atacante no usó solo los permisos de un ingeniero y que no fue una acción «de un solo clic».
La parte que se ve en la red Ethereum la reconstruyó la empresa de seguridad Blockaid. A las 20:20:59 (UTC) del 29 de octubre llegó una transacción con 50 autorizaciones EIP-7702 dirigidas a la billetera caliente (conectada a internet) etiquetada como «Binance 14». EIP-7702 permite que una billetera normal de la red Ethereum delegue su funcionamiento en un contrato inteligente. Cada autorización tiene que coincidir con el contador de transacciones de la cuenta. Como esa billetera hacía retiros sin parar, el atacante probó 50 números seguidos y uno coincidió. Desde ese momento la billetera quedó conectada a un contrato sin verificar con una función llamada sweep(), que vació ETH y tokens.
Hacia las 20:24 (UTC), Binance 14 había perdido unos 2.500 millones de dólares, entre ellos 167.464 ETH y más de 1.600 millones en USDT, según los datos de Blockaid que publica crypto.news. Blockaid vio además preparación previa: el atacante financió una dirección con tres retiros de Tornado Cash, un servicio que mezcla transacciones para dificultar el rastreo, y desplegó el contrato horas antes. Su director ejecutivo, Ido Ben-Natan, dijo a Cointelegraph que le parece un compromiso de la infraestructura de firma, que no cree que se filtrara una clave y que el caso se parece mucho al de Bybit.
Ethereum no explica todo el robo. TRM Labs rastreó salidas en 10 redes, entre ellas Bitcoin y Tron, que no usan EIP-7702. Según TRM, el grueso de las transferencias empezó hacia las 20:05 (UTC) y se movió en unos 20 minutos.
Por qué las cifras no coinciden
En parte porque miden cosas distintas en momentos distintos:
| Quién | Cifra (dólares) | Qué mide |
|---|---|---|
| Binance | 6.300 millones | Impacto estimado por la empresa |
| TRM Labs | 6.360 millones | Valor de cada transferencia en el momento en que salió |
| Chainalysis | 6.400 millones | Estimación de su director ejecutivo, Jonathan Levin |
| Arkham | 6.010 millones | Lo sacado de billeteras calientes en nueve redes |
Con lo congelado pasa lo mismo. Binance habla de unos 3.000 millones; Arkham contaba 2.800 millones congelados por los emisores y otros 2.900 millones que el atacante todavía podía mover. Paolo Ardoino, de Tether, dijo que su empresa congeló más de 1.567 millones de USDT, y Jeremy Allaire, de Circle, más de 800 millones de USDC. Esas cantidades pueden formar parte del total de Binance: sumarlas contaría dos veces parte del mismo dinero.
Congelar no es recuperar. Un token congelado no se puede mover, pero devolverlo a su dueño exige otro paso. Los emisores pueden congelar sus propios tokens, como las monedas estables; bitcoin y ether no tienen un emisor que pueda hacerlo, aunque en la red Arbitrum su consejo de seguridad retuvo 8.425 ETH ligados al ataque. Según Bitquery, citada por Cointelegraph, el atacante guardaba el 30 de octubre 18.270 BTC, unos 1.400 millones de dólares, en 19 direcciones, 17 de ellas con exactamente 1.000 BTC. También tenía 508.621 ETH, buena parte comprados al cambiar monedas estables y otros tokens. Chainalysis dice que el atacante cambió 325 millones de dólares para esquivar las congelaciones, según The Defiant.
Quién está detrás del ataque
TRM Labs atribuye el ataque «con alta confianza» a TraderTraitor, un grupo de piratas informáticos de Corea del Norte, con datos dentro y fuera de la cadena. Jonathan Levin, de Chainalysis, dijo que fue «probablemente» obra de ese mismo grupo. El investigador ZachXBT encontró fondos de este robo y del que sufrió el exchange Bitget, también atribuido a TraderTraitor, mezclados en la misma dirección tras pasar por THORChain.
Las autoridades de Estados Unidos ya habían vinculado a TraderTraitor con el robo a Bybit y, junto con las de Japón, con el de más de 300 millones de dólares a DMM Bitcoin en mayo de 2024. Según el FBI, el grupo suele atacar a empleados de las empresas con ingeniería social. En el caso de DMM, alguien que se hacía pasar por reclutador envió una prueba de programación con código malicioso a un trabajador del proveedor de billeteras.
Qué ha pasado con el precio de bitcoin y de BNB
El precio de bitcoin llegó a caer hasta los 76.300 dólares el 30 de octubre, tras la confirmación del ataque, según Bitcoin Magazine. El token del propio exchange, BNB, perdió más de un 8 % en 24 horas, según Cointelegraph. Las liquidaciones, el cierre forzoso de posiciones apalancadas, sumaron unos 1.500 millones de dólares en un día y afectaron a más de 230.000 operadores, según CryptoPotato. El precio del ether cayó junto con el resto del mercado.
Geoffrey Kendrick, responsable global de investigación de activos digitales de Standard Chartered, espera más caídas a corto plazo y cree que el mercado no encontrará suelo hasta que se descongelen los fondos y se conozcan más detalles, según un correo que recoge Cointelegraph. También cree que el robo podría acelerar el paso del comercio hacia los exchanges descentralizados.
Qué significa para quien usa Binance en España y Latinoamérica
Binance no figura en el registro MiCA de ESMA, consultado el 29 de octubre de 2026. MiCA es el reglamento europeo que exige autorización a los proveedores de servicios cripto. En junio de 2026, Binance retiró la solicitud que había presentado en Grecia y dijo que la pediría en otro país de la Unión Europea. El reglamento obliga a los proveedores autorizados a guardar los criptoactivos de los clientes separados de los suyos, pero eso no impide un robo. En el registro MiCA se puede comprobar qué exchanges tienen la autorización. En Latinoamérica MiCA no rige, y la protección depende de la norma de cada país.
Mientras los retiros sigan parados, los saldos dentro de Binance no se pueden sacar. Lo prometido es cubrir todas las pérdidas; cómo y cuándo se reflejará en cada cuenta lo dirá el informe que Binance publique.
Qué falta por saber
Binance ha prometido un informe técnico completo cuando termine la investigación. Faltan cuatro datos: cómo obtuvo el atacante las autorizaciones en cada red, cuánto de lo congelado vuelve a sus dueños, cuánto aportan el SAFU y la empresa, y qué respaldo muestra la nueva prueba de reservas. La autoría norcoreana es la conclusión de los investigadores, no una acusación formal.
Aclaración: este texto es informativo y no constituye una recomendación de inversión.
Fuentes
- crypto.news — Binance hack: How one wallet trick led to a $6.3 billion breach
- crypto.news — Binance hack: What happened and where the $6.3 billion went
- Decrypt — Binance Finds 'Additional Points of Breach' in $6.3B Hack
- Cointelegraph — Binance points to engineer’s hacked laptop in $6.3B breach
- Cointelegraph — North Korea’s TraderTraitor linked to $6.3B Binance hack
- Cointelegraph — Binance hacker’s Bitcoin haul tops Coinbase’s corporate treasury
- Cointelegraph — Binance hack could accelerate shift to DEXs: Standard Chartered
- The Defiant — CZ Says Binance Hack Leaves $2 Billion Gap, Points to SpaceX Shares
- The Defiant — Chainalysis Says Binance Hacker Swapped $325 Million to Evade Freezes
- Crypto Briefing — Binance’s Yi He says revenue can cover hack losses without selling SpaceX shares
- Bitcoin Magazine — Bitcoin Price Briefly Slides to $76,300 as Binance Confirms Hack
- CryptoPotato — Bitcoin Crashes to $76K, $1.5B Liquidated After Crypto’s Biggest Hack
- DiarioBitcoin — TRM vincula a Corea del Norte con el presunto robo de USD 6.300 millones en Binance
Este artículo lo preparó un sistema de inteligencia artificial a partir de las fuentes citadas, y una verificación automática lo contrastó con ellas. La redacción supervisa estas piezas cada día y corrige lo que haga falta. Consulta nuestros estándares editoriales.